Polymarket-Hack im Oktober 2026: Sicherheitsrisiken durch Drittanbieter für Prognosemärkte
Am 29. Oktober 2026 wurde Polymarket Opfer eines Cyberangriffs, der eine gravierende Schwachstelle kryptobasierter Prognosemärkte offenbarte: ihre Abhängigkeit von externen Softwareanbietern. Die Angreifer kompromittierten einen Drittanbieter für die Überwachung der Website-Performance und nutzten manipulierten Programmcode, um in aktive Handelssitzungen einzugreifen, Positionen von Nutzern zu verkaufen und Kryptowährungen aus deren Wallets zu transferieren. Der Vorfall zwang Polymarket dazu, den Handel vorübergehend auszusetzen, und verursachte direkte Verluste von rund 2,7 Millionen US-Dollar. Bis zum 30. Oktober kündigte das Unternehmen ein Entschädigungsprogramm im Umfang von 3,9 Millionen US-Dollar an, das sowohl gestohlene Gelder als auch zusätzliche Handelsverluste abdecken sollte. Der Angriff verdeutlichte, wie ein eigentlich legitimer externer Dienst zum Einfallstor für finanziellen Diebstahl werden kann, selbst wenn die Angreifer weder eine Blockchain direkt kompromittieren noch an die privaten Schlüssel der Nutzer gelangen.
Was geschah beim Cyberangriff auf Polymarket im Oktober 2026?
Der Vorfall begann am 29. Oktober, als Polymarket unautorisierte Aktivitäten im Zusammenhang mit Kunden-Wallets auf seiner internationalen Website Polymarket.com feststellte. Laut dem offiziellen Vorfallsbericht des Unternehmens wurden die verdächtigen Aktivitäten um 17:38 Uhr UTC erkannt. Anschließend meldeten Nutzer unerwartete Veränderungen in ihren Konten, darunter den Verkauf bestehender Handelspositionen und das Verschwinden von Kryptowährungen aus ihren Guthaben. Sicherheitsanalysten stellten fest, dass der Angriff von einem kompromittierten externen Softwareanbieter ausging und nicht von einer öffentlich bekannten Schwachstelle in den zugrunde liegenden Blockchain-Smart-Contracts von Polymarket. Die Angreifer hatten die Kontrolle über ein Skript erlangt, das normalerweise von der Website geladen wurde, um deren Performance zu überwachen.
Unabhängige Berichte brachten den kompromittierten Dienst mit DebugBear in Verbindung, einem britischen Unternehmen, das auf die Überwachung der Website-Performance spezialisiert ist. Die Technologie zur Analyse der tatsächlichen Nutzererfahrung hilft Websitebetreibern dabei, Ladezeiten und die Nutzung ihrer Angebote besser zu verstehen. Solche Werkzeuge verwenden häufig kleine JavaScript-Dateien, die direkt in Websites eingebunden werden. In diesem Fall ersetzten die Angreifer den legitimen Überwachungscode durch schädliche Anweisungen, die gezielt auf Polymarket-Nutzer ausgerichtet waren. Da der manipulierte Code über eine bereits bestehende externe Softwareabhängigkeit bereitgestellt wurde, konnten Besucher damit in Kontakt kommen, während sie die echte Polymarket-Website nutzten und nicht etwa eine gefälschte Kopie.
Polymarket reagierte mit Einschränkungen des Handels, während das Sicherheitsteam den Vorfall untersuchte. Um 18:05 Uhr UTC wechselte die Handelsumgebung in einen Modus, in dem nur noch bestehende Aufträge storniert werden konnten. Neue Handelsgeschäfte waren vorübergehend nicht möglich. Auch der Betrieb der sogenannten Relayer, die bei der Verarbeitung von Transaktionen eine wichtige Rolle spielen, wurde ausgesetzt. Das Unternehmen erklärte, das unmittelbare Problem identifiziert und behoben zu haben, bevor es die Wiederaufnahme des regulären Handels ankündigte. Laut den offiziellen Statusmeldungen war die umfassendere Handelsunterbrechung um 19:05 Uhr UTC beendet, also ungefähr eine Stunde nach Einführung der Einschränkungen. Obwohl die Unterbrechung vergleichsweise kurz ausfiel, gingen ihre Folgen weit über die vorübergehend eingeschränkte Handelsmöglichkeit hinaus.
Wie das manipulierte Skript den Diebstahl von Kryptowährungen ermöglichte
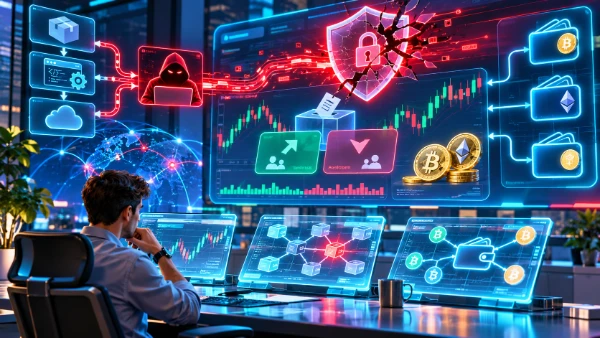
Der Angriff verdeutlicht eine Sicherheitsbedrohung, die als Kompromittierung der Software-Lieferkette bezeichnet wird. Anstatt zu versuchen, in jedes einzelne Nutzerkonto einzudringen, konzentrierten sich die Angreifer auf einen Dienst, dem die Website selbst vertraute. Sobald Polymarket das veränderte Überwachungsskript lud, konnten die schädlichen Anweisungen innerhalb einer aktiven Browsersitzung ausgeführt werden. Besonders gefährlich war dies für Nutzer, die zum Zeitpunkt der Ausführung bereits angemeldet waren. Ihre bestehenden authentifizierten Sitzungen boten den Angreifern die Möglichkeit, Aktionen auszulösen, die normalerweise nur von rechtmäßigen Kontoinhabern durchgeführt werden sollten.
Polymarket erklärte, dass das schädliche Skript aktive Sitzungen nutzte, um Positionen auf Prognosemärkten zu verkaufen und Gelder aus betroffenen Wallets abzuziehen. Diese Unterscheidung ist wichtig, da für den Angriff weder ein nachgewiesener Diebstahl privater Nutzerschlüssel noch eine öffentlich bestätigte Kompromittierung des Konsensmechanismus der Blockchain erforderlich war. Stattdessen missbrauchten die Täter Berechtigungen, die über die reguläre Handelsoberfläche der Website verfügbar waren. Ein Nutzer konnte dadurch Geld verlieren, obwohl er die korrekte Website aufgerufen und zuvor den vorgesehenen Anmeldevorgang abgeschlossen hatte. Der genaue technische Ablauf und mögliche weitere Schwachstellen blieben Gegenstand der Untersuchungen.
DebugBear berichtete später, dass seine Einträge im Domain Name System, kurz DNS, durch einen Angriff auf den Domainregistrar kompromittiert worden waren. DNS-Einträge sorgen dafür, dass Internetanfragen an die richtigen Server weitergeleitet werden. Unbefugte Änderungen können es Angreifern ermöglichen, Anfragen nach eigentlich legitimen Ressourcen umzuleiten. Das Unternehmen teilte mit, dass seine ersten Untersuchungen keine Hinweise auf einen Einbruch in die internen Systeme ergeben hätten. Außerdem vermutete DebugBear, dass die Aktivitäten gezielt auf einen bestimmten Kunden ausgerichtet gewesen seien, wobei diese Einschätzung zunächst vorläufig blieb. Die Erkenntnisse zeigen, dass bereits Angriffe auf die technische Infrastruktur rund um einen Softwareanbieter dessen Kunden gefährden können, wenn diese auf die betreffenden Dienste angewiesen sind.
Finanzielle Verluste, Entschädigungen und Auswirkungen auf die Sicherheit
Das finanzielle Ausmaß wurde deutlicher, als Blockchain-Analysten und Polymarket die betroffenen Transaktionen untersuchten. Erste Berichte identifizierten verdächtige Kryptowährungstransfers im Wert von etwa 2,65 Millionen US-Dollar, die mit dem mutmaßlichen Angreifer in Verbindung standen. Später bestätigte das Unternehmen direkte Verluste von rund 2,7 Millionen US-Dollar bei kompromittierten Wallets. Sicherheitsberichte, die nach dem Vorfall veröffentlicht wurden, deuteten darauf hin, dass insgesamt 726 Wallets betroffen waren. Diese Zahlen beschreiben einen gezielten finanziellen Angriff und keinen allgemeinen Sicherheitsausfall sämtlicher Polymarket-Konten. Gleichzeitig verdeutlichen sie, wie schnell schädliche Software erhebliche finanzielle Schäden verursachen kann, wenn sie Zugriff auf aktive Handelssitzungen erhält.
Am 30. Oktober veröffentlichte Polymarket weitere Informationen über seine Entschädigungsmaßnahmen. Das Unternehmen stellte rund 3,9 Millionen US-Dollar für die Erstattung von Verlusten bereit. Darin enthalten waren 2,7 Millionen US-Dollar für gestohlene Gelder sowie weitere 1,2 Millionen US-Dollar für Verluste im Zusammenhang mit Handelsunterbrechungen und erzwungenen Positionsverkäufen. Laut der damaligen Mitteilung hatten bis zum Nachmittag bereits 95 Prozent der betroffenen Wallets eine vollständige Erstattung erhalten. Das Entschädigungsprogramm ging damit über die bloße Rückzahlung unrechtmäßig abgezogener Kryptowährungen hinaus. Der Angriff hatte schließlich auch beeinflusst, zu welchen Kursen und Zeitpunkten bestimmte Handelspositionen geschlossen wurden.
Prognosemärkte weisen besondere finanzielle Eigenschaften auf, durch die Handelsunterbrechungen erhebliche Auswirkungen haben können. Teilnehmer handeln Kontrakte, deren Wert vom Ausgang bestimmter Ereignisse abhängt, beispielsweise von Wahlen, wirtschaftlichen Veröffentlichungen, Sportveranstaltungen oder anderen messbaren Entwicklungen. Die Kontraktpreise verändern sich, sobald neue Informationen verfügbar werden. Manche Märkte werden außerdem kurz nach dem Abschluss eines Ereignisses abgerechnet. Eine vorübergehende Handelsaussetzung kann Nutzer daher genau in dem Moment daran hindern, ihre Positionen anzupassen, in dem dies besonders wichtig wäre. Selbst wenn gestohlene Gelder später vollständig zurückgezahlt werden, können finanzielle Nachteile entstehen, weil Händler nicht rechtzeitig auf veränderte Marktbedingungen reagieren konnten. Dies erklärt, weshalb Polymarket bestimmte handelsbezogene Verluste in seine Entschädigungsregelung aufnahm.
Warum externe Softwareanbieter Sicherheitsrisiken für Prognosemärkte darstellen
Moderne Kryptowährungsdienste greifen häufig auf externe Lösungen für Websiteanalysen, Performance-Überwachung, Authentifizierung, Kundensupport und zahlreiche weitere betriebliche Aufgaben zurück. Solche Kooperationen können die Zuverlässigkeit verbessern und Entwicklungskosten reduzieren. Allerdings schafft jede zusätzliche Softwareabhängigkeit eine weitere Verbindung, deren Sicherheit regelmäßig überprüft werden muss. Der Angriff im Oktober zeigte, dass selbst ein scheinbar harmloses Werkzeug zur Performance-Überwachung gefährlich werden kann, wenn sein Programmcode innerhalb einer Website ausgeführt werden darf, auf der Finanztransaktionen stattfinden. Angreifer benötigen nicht zwangsläufig Zugriff auf die zentralen Server eines Handelsdienstes, wenn ein manipuliertes externes Skript mit bereits authentifizierten Nutzersitzungen interagieren kann.
Der Vorfall stellt außerdem die Annahme infrage, dass Finanzdienste auf Blockchain-Basis automatisch gegen sämtliche Cyberangriffe geschützt seien. Blockchain-Aufzeichnungen können für Transparenz sorgen und die Nachverfolgung unautorisierter Transfers erleichtern. Sie garantieren jedoch nicht, dass jede Transaktion tatsächlich mit der bewussten Zustimmung des Kontoinhabers ausgelöst wurde. Ein sicherer Smart Contract kann nicht eigenständig feststellen, ob eine Aktion im Browser von einem legitimen Nutzer stammt oder durch schädliche Software innerhalb einer bestehenden Sitzung verursacht wurde. Deshalb hängt die Sicherheit eines Prognosemarktes von mehreren miteinander verbundenen Faktoren ab. Dazu gehören die Website, die Berechtigungen der Wallets, die Authentifizierungsverfahren, die Transaktionskontrollen und die eingesetzten externen Softwareanbieter.
Der Polymarket-Angriff im Oktober war besonders bemerkenswert, weil das Unternehmen bereits im Juni 2026 von einem weiteren Sicherheitsvorfall im Zusammenhang mit einem Drittanbieter betroffen gewesen war. Auch bei diesem früheren Angriff wurde schädlicher Programmcode über einen externen Anbieter eingeschleust. Die gemeldeten Verluste an Kryptowährungen beliefen sich damals auf ungefähr 3 Millionen US-Dollar. Die Wiederholung solcher Vorfälle bedeutet nicht zwangsläufig, dass dieselben Täter verantwortlich waren oder eine identische technische Schwachstelle ausgenutzt wurde. Sie zeigt jedoch, wie schwierig es sein kann, Risiken durch fremde Software vollständig zu kontrollieren. Für Betreiber von Prognosemärkten reicht es daher nicht aus, die Sicherheit ihrer Dienstleister lediglich in regelmäßigen Abständen zu überprüfen. Zusätzlich sind technische Beschränkungen erforderlich, die genau festlegen, auf welche Daten und Funktionen externer Programmcode zugreifen darf.
Wie Prognosemärkte das Risiko ähnlicher Cyberangriffe reduzieren können
Nach dem Vorfall im Oktober entfernte Polymarket das kompromittierte Skript und löschte zwischengespeicherte Kopien, über die die schädlichen Anweisungen möglicherweise weiterhin hätten verbreitet werden können. Außerdem setzte das Unternehmen aktive Anmeldesitzungen zurück, sodass sich Nutzer erneut authentifizieren mussten. Diese Maßnahmen sollten verhindern, dass bereits kompromittierte Sitzungen auch nach der Entfernung des schädlichen Codes weiterverwendet werden konnten. Während der Untersuchung waren darüber hinaus der Handel und die Relayer-Aktivitäten ausgesetzt worden, um weitere unautorisierte Transaktionen zu erschweren. Solche Notfallmaßnahmen sind wichtig, weil das bloße Entfernen schädlicher Software bereits betroffene Sitzungen oder zuvor ausgelöste Transaktionen nicht automatisch ungültig macht.
Polymarket kündigte zudem strengere Sicherheitskontrollen für extern bereitgestellte Skripte an. Dazu gehörten restriktivere Einstellungen der Content Security Policy, eine feste Bindung an überprüfte Softwareversionen, die isolierte Ausführung bestimmter Komponenten sowie eine kontinuierliche Überprüfung externer Ressourcen. Eine Content Security Policy ermöglicht es Websitebetreibern, festzulegen, welche Skripte und anderen Ressourcen ein Browser laden oder ausführen darf. Die feste Verwendung geprüfter Softwareversionen kann verhindern, dass unerwartete Änderungen automatisch übernommen werden. Durch die isolierte Ausführung lassen sich wiederum die Berechtigungen weniger vertrauenswürdiger Komponenten begrenzen. Diese Schutzmaßnahmen erfüllen unterschiedliche Aufgaben und ihre Wirksamkeit hängt von einer sorgfältigen Umsetzung ab. In Kombination können sie das Risiko verringern, dass ein kompromittierter Dienstleister uneingeschränkten Zugriff auf sensible Funktionen einer Website erhält.
Für andere Betreiber von Prognosemärkten liefert der Vorfall einen konkreten Anlass, die Ausführungsrechte externer Software grundsätzlich zu überprüfen. Werkzeuge für Monitoring und Analyse sollten nicht automatisch dieselben Zugriffsrechte erhalten wie Komponenten, die für den Handel oder die Verwaltung von Wallets verantwortlich sind. Besonders sensible Vorgänge lassen sich durch zusätzliche Transaktionsbestätigungen, klar begrenzte Berechtigungen, Ausgabenlimits und gegebenenfalls weitere Identitätsprüfungen absichern. Darüber hinaus sollten Betreiber sämtliche externen Softwareabhängigkeiten dokumentieren, ungewöhnliche Handelsmuster untersuchen und klare Verfahren entwickeln, mit denen kompromittierte Dienste schnell deaktiviert werden können. Regelmäßige Sicherheitsprüfungen müssen deshalb neben Smart Contracts auch externe Anbieter und direkt im Browser ausgeführte Software berücksichtigen.
Welche Lehren Nutzer aus dem Polymarket-Angriff vom Oktober 2026 ziehen sollten
Einzelne Nutzer können Sicherheitslücken in der Software eines Prognosemarktbetreibers nicht vollständig kontrollieren. Dennoch gibt es Vorsichtsmaßnahmen, mit denen sich das persönliche Risiko begrenzen lässt. Händler sollten für ihre Konten individuelle Passwörter verwenden, verfügbare Verfahren zur Multi-Faktor-Authentifizierung aktivieren und ihre Kontoaktivitäten regelmäßig kontrollieren. Soweit technisch möglich, empfiehlt es sich außerdem, langfristig gehaltene Kryptowährungen getrennt von Wallets aufzubewahren, die für häufige Handelsgeschäfte genutzt werden. Dadurch kann der Betrag begrenzt werden, der bei einem Sicherheitsvorfall innerhalb eines einzelnen Dienstes gefährdet ist. Auch Wallet-Berechtigungen verdienen besondere Aufmerksamkeit, insbesondere wenn Anwendungen die Erlaubnis anfordern, Token zu übertragen. Der Angriff im Oktober zeigt jedoch, dass selbst diese Maßnahmen keinen vollständigen Schutz gewährleisten, wenn schädlicher Code über eine bereits authentifizierte Sitzung ausgeführt wird.
Wer Polymarket während des betroffenen Zeitraums genutzt hat, sollte seinen Handelsverlauf, die Transfers aus seinen Wallets und den Status möglicher Erstattungen überprüfen. Das Unternehmen erklärte, dass berechtigte Entschädigungen anhand von Blockchain- und Handelsaufzeichnungen ermittelt wurden, ohne dass jeder betroffene Kunde einen gesonderten Antrag stellen musste. Nutzer, die vermuten, dass ihre Verluste nicht korrekt berücksichtigt wurden, können die offiziellen Informationen zum Vorfall unter https://status.polymarket.com/ einsehen und die dort beschriebenen Möglichkeiten zur Überprüfung nutzen. Gleichzeitig ist Vorsicht gegenüber unaufgeforderten Nachrichten angebracht, die angebliche Rückzahlungen versprechen. Besondere Aufmerksamkeit verdienen Mitteilungen, in denen nach Wiederherstellungsphrasen, privaten Schlüsseln oder unerwarteten Wallet-Verbindungen gefragt wird. Ein seriöser Entschädigungsprozess darf niemals die Offenlegung der geheimen Wiederherstellungsphrase einer Wallet verlangen.
Der Polymarket-Angriff vom Oktober 2026 machte deutlich, dass sich die Sicherheit eines kryptobasierten Prognosemarktes nicht allein anhand seiner Blockchain-Technologie beurteilen lässt. Ein kompromittiertes Skript zur Performance-Überwachung reichte aus, um in legitime Handelssitzungen einzugreifen, Verluste in Millionenhöhe zu verursachen und den Zugang zu zeitkritischen Märkten vorübergehend einzuschränken. Polymarket reagierte mit der Entfernung der schädlichen Softwareabhängigkeit, der Wiederherstellung des Handelsbetriebs, dem Zurücksetzen aktiver Sitzungen und der Einrichtung eines Entschädigungsprogramms. Gleichzeitig verdeutlichte der Vorfall eine grundlegende Verantwortung, die alle Betreiber von Finanzdiensten im Internet betrifft: Externe Softwareanbieter müssen als mögliche Sicherheitsrisiken betrachtet werden und dürfen nicht automatisch uneingeschränktes Vertrauen genießen. Da über Prognosemärkte weiterhin erhebliche Handelsvolumina abgewickelt werden, bleibt die wirksame Kontrolle solcher Abhängigkeiten eine wesentliche Voraussetzung für den Schutz der Nutzer und die langfristige Vertrauenswürdigkeit dieser Märkte.