Attacco hacker a Polymarket nell’ottobre 2026: i rischi dei servizi di terze parti per i mercati di previsione
Il 29 ottobre 2026, Polymarket ha subito un attacco informatico che ha messo in evidenza una grave vulnerabilità nella sicurezza dei mercati di previsione basati sulle criptovalute: la dipendenza da fornitori di software esterni. Gli aggressori hanno compromesso un servizio di monitoraggio delle prestazioni dei siti web gestito da una terza parte e hanno utilizzato codice dannoso per interferire con le sessioni di trading attive, vendere le posizioni degli utenti e trasferire fondi dai loro portafogli digitali. L’incidente ha costretto Polymarket a sospendere temporaneamente le negoziazioni e ha provocato perdite dirette per circa 2,7 milioni di dollari. Entro il 30 ottobre, la società aveva annunciato un programma di risarcimento da 3,9 milioni di dollari, destinato a coprire sia i fondi sottratti sia le ulteriori perdite legate alle operazioni di trading. L’attacco ha dimostrato come un servizio esterno apparentemente legittimo possa trasformarsi in un punto d’accesso per il furto di fondi, anche senza compromettere direttamente una blockchain o ottenere le chiavi private degli utenti.
Che cosa è successo durante l’attacco informatico a Polymarket nell’ottobre 2026?
L’incidente è iniziato il 29 ottobre, quando Polymarket ha rilevato attività non autorizzate che coinvolgevano i portafogli dei clienti sul suo sito internazionale, Polymarket.com. Secondo il rapporto ufficiale pubblicato dalla società, le attività sospette sono state individuate alle 17:38 UTC. Successivamente, alcuni utenti hanno segnalato modifiche inattese ai propri account, tra cui la vendita di posizioni aperte e la scomparsa di criptovalute dai rispettivi saldi. Le indagini degli esperti di sicurezza hanno stabilito che l’attacco aveva avuto origine da un fornitore di software esterno compromesso, anziché da una vulnerabilità pubblicamente identificata negli smart contract alla base del servizio. Gli aggressori avevano ottenuto il controllo di uno script normalmente caricato dal sito per monitorarne le prestazioni.
Secondo alcune ricostruzioni indipendenti, il servizio compromesso era collegato a DebugBear, una società britannica specializzata nel monitoraggio delle prestazioni dei siti web. La sua tecnologia di monitoraggio dell’esperienza degli utenti consente ai gestori dei siti di comprendere la velocità di caricamento delle pagine e il modo in cui i visitatori interagiscono con i servizi disponibili. Strumenti di questo tipo utilizzano comunemente piccoli script JavaScript integrati nei siti. In questo caso, gli aggressori hanno sostituito il codice di monitoraggio legittimo con istruzioni dannose progettate specificamente per colpire gli utenti di Polymarket. Poiché il codice compromesso veniva distribuito attraverso una dipendenza esterna già esistente, i visitatori potevano incontrarlo mentre utilizzavano il sito autentico di Polymarket, senza necessariamente accedere a una copia fraudolenta.
Polymarket ha reagito limitando le attività di trading mentre il proprio team di sicurezza indagava sulla violazione. Alle 18:05 UTC, il servizio è passato alla modalità cancel-only, impedendo l’apertura di nuove operazioni ma consentendo l’annullamento di determinati ordini. Sono state sospese anche le operazioni dei relayer, i componenti che supportano l’elaborazione delle transazioni. La società ha comunicato di aver individuato e risolto il problema immediato prima di annunciare la ripresa delle normali negoziazioni. I registri ufficiali relativi allo stato del servizio indicano che l’interruzione generale è stata risolta alle 19:05 UTC, circa un’ora dopo l’introduzione delle restrizioni. Sebbene la sospensione sia stata relativamente breve, le conseguenze sono andate ben oltre la temporanea impossibilità di accedere alle funzioni di trading.
Come lo script compromesso ha permesso agli aggressori di sottrarre fondi
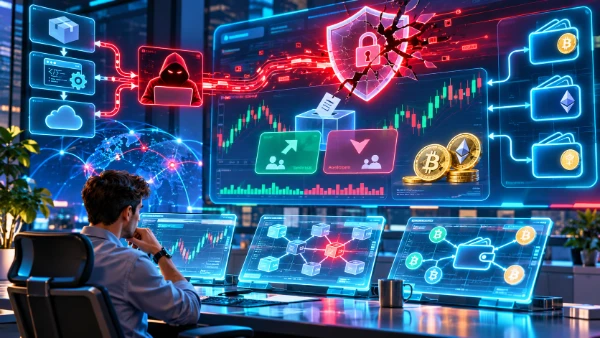
L’attacco rappresenta un esempio di vulnerabilità della catena di fornitura del software, nota come software supply-chain compromise. Invece di tentare di violare singolarmente ogni account, gli aggressori hanno preso di mira un servizio considerato affidabile dal sito stesso. Quando Polymarket caricava lo script di monitoraggio modificato, le istruzioni dannose potevano essere eseguite nel contesto di una sessione attiva del browser. L’attacco risultava particolarmente pericoloso per gli utenti che avevano già effettuato l’accesso nel momento in cui compariva il codice compromesso. Le sessioni autenticate esistenti offrivano agli aggressori l’opportunità di avviare operazioni che normalmente sarebbero state eseguite dai legittimi titolari degli account.
Polymarket ha spiegato che lo script dannoso sfruttava le sessioni attive per vendere le posizioni sui mercati di previsione e trasferire fondi all’esterno dei portafogli interessati. Questa distinzione è importante perché l’incidente non richiedeva necessariamente il furto delle chiavi private degli utenti né implicava una compromissione accertata del meccanismo di consenso della blockchain. Gli aggressori sfruttavano invece le autorizzazioni disponibili attraverso la normale interfaccia di trading del sito. Un utente poteva quindi perdere denaro pur accedendo all’indirizzo web corretto e avendo precedentemente completato la procedura di autenticazione prevista. La precisa sequenza tecnica dell’attacco e le eventuali ulteriori vulnerabilità coinvolte sono rimaste oggetto di indagine.
DebugBear ha successivamente riferito che i propri record del sistema dei nomi di dominio, o DNS, erano stati compromessi attraverso il registrar del dominio. I record DNS consentono di indirizzare il traffico Internet verso i server corretti e modifiche non autorizzate possono permettere agli aggressori di reindirizzare le richieste relative a risorse legittime. La società ha dichiarato che le indagini preliminari non avevano rilevato indicazioni di una violazione dei propri sistemi interni. Ha inoltre suggerito che l’attività sembrava essere stata diretta specificamente contro un singolo cliente, pur precisando che si trattava di una valutazione preliminare. Questi risultati mostrano come un attacco contro l’infrastruttura che circonda un fornitore di software possa avere conseguenze anche per i clienti che utilizzano i suoi servizi.
Perdite finanziarie, rimborsi e conseguenze per la sicurezza
Le conseguenze economiche dell’incidente sono diventate più chiare man mano che gli analisti blockchain e Polymarket hanno esaminato le transazioni coinvolte. Le prime ricostruzioni hanno individuato movimenti sospetti di criptovalute per circa 2,65 milioni di dollari, associati al presunto aggressore. Successivamente, la società ha confermato perdite dirette per circa 2,7 milioni di dollari relative ai portafogli compromessi. Le analisi di sicurezza pubblicate dopo l’incidente hanno indicato che erano stati colpiti 726 portafogli. Questi dati descrivono un attacco finanziario mirato, non una compromissione generalizzata di tutti gli account Polymarket. Tuttavia, dimostrano anche la rapidità con cui un software dannoso può provocare danni economici considerevoli quando riesce ad accedere a sessioni di trading attive.
Il 30 ottobre, Polymarket ha pubblicato un aggiornamento sulle modalità di risarcimento. La società ha stanziato circa 3,9 milioni di dollari per rimborsare i trader, comprendenti i 2,7 milioni associati ai fondi sottratti e ulteriori 1,2 milioni destinati a coprire le perdite derivanti dall’interruzione delle negoziazioni e dalle vendite forzate delle posizioni. Secondo l’aggiornamento, entro quel pomeriggio il 95% dei portafogli interessati aveva già ricevuto un rimborso completo. Il programma di compensazione non si limitava ai trasferimenti non autorizzati, poiché l’incidente aveva influenzato anche i prezzi e le tempistiche con cui alcune posizioni dei clienti erano state chiuse.
I mercati di previsione presentano caratteristiche finanziarie che rendono particolarmente importanti anche le interruzioni temporanee del servizio. I partecipanti negoziano contratti collegati agli esiti di eventi quali elezioni, comunicazioni economiche, competizioni sportive e altri avvenimenti dai risultati verificabili. I prezzi dei contratti cambiano quando diventano disponibili nuove informazioni e alcuni mercati vengono regolati poco dopo la conclusione dell’evento di riferimento. Una sospensione temporanea delle negoziazioni può quindi impedire ai clienti di modificare la propria esposizione in un momento decisivo. Anche quando i fondi sottratti vengono restituiti, i trader possono aver subito svantaggi economici perché non sono riusciti a reagire all’evoluzione delle circostanze. Questo spiega perché Polymarket abbia incluso determinate perdite legate al trading nel proprio programma di risarcimento.
Perché i servizi esterni rappresentano un rischio per i mercati di previsione
I moderni servizi finanziari basati sulle criptovalute utilizzano frequentemente strumenti esterni per l’analisi del traffico, il monitoraggio delle prestazioni, l’autenticazione, l’assistenza clienti e altre funzioni operative. Queste soluzioni possono migliorare l’affidabilità e ridurre i costi di sviluppo, ma ogni dipendenza aggiuntiva introduce un ulteriore rapporto che richiede un’attenta supervisione della sicurezza. L’attacco di ottobre ha dimostrato che un software destinato a svolgere una funzione apparentemente innocua, come il monitoraggio delle prestazioni, può diventare pericoloso se il suo codice è autorizzato a operare all’interno di un sito finanziario che gestisce informazioni e operazioni sensibili. Un aggressore non deve necessariamente ottenere accesso ai server principali dell’operatore quando uno script esterno compromesso può interagire con sessioni utente già autenticate.
L’incidente mette inoltre in discussione l’idea secondo cui i servizi finanziari basati sulla blockchain sarebbero automaticamente protetti da qualsiasi forma di attacco informatico. I registri blockchain possono garantire trasparenza e facilitare il tracciamento dei trasferimenti non autorizzati, ma non assicurano che ogni transazione sia stata effettivamente avviata con il consenso consapevole del titolare dell’account. Uno smart contract sicuro non è in grado di stabilire autonomamente se un’azione eseguita tramite browser provenga da un utente legittimo oppure da un software dannoso che sfrutta una sessione esistente. Di conseguenza, la sicurezza di un mercato di previsione dipende da diversi elementi collegati tra loro, tra cui il sito web, le autorizzazioni dei portafogli, le procedure di autenticazione, i controlli sulle transazioni e i fornitori di servizi esterni.
La violazione subita da Polymarket nell’ottobre 2026 è stata particolarmente significativa perché la società aveva già affrontato un altro incidente di sicurezza legato a terze parti nel giugno dello stesso anno. Anche quell’attacco aveva coinvolto codice dannoso introdotto attraverso un fornitore esterno e aveva provocato perdite in criptovalute stimate in circa 3 milioni di dollari. La ripetizione degli incidenti non dimostra che entrambi siano stati organizzati dagli stessi soggetti o che abbiano sfruttato una vulnerabilità tecnica identica. Tuttavia, evidenzia la difficoltà di controllare i rischi introdotti dai software di terze parti. Per gli operatori dei mercati di previsione, riesaminare periodicamente la sicurezza dei fornitori non è sufficiente se tali verifiche non sono accompagnate da restrizioni tecniche capaci di limitare le informazioni e le funzioni accessibili al codice esterno.
Come i mercati di previsione possono ridurre il rischio di attacchi simili
Dopo l’incidente di ottobre, Polymarket ha rimosso lo script compromesso ed eliminato le copie memorizzate nella cache che avrebbero potuto continuare a distribuire istruzioni dannose. La società ha inoltre reimpostato le sessioni di accesso attive, richiedendo agli utenti di stabilire nuove connessioni autenticate. Questi interventi hanno affrontato il rischio immediato che le sessioni compromesse potessero continuare a essere utilizzate dopo l’individuazione del codice malevolo. Durante le indagini, Polymarket ha anche sospeso le negoziazioni e le operazioni dei relayer, riducendo le opportunità di effettuare ulteriori movimenti non autorizzati. Procedure di emergenza di questo tipo sono fondamentali perché la semplice rimozione del codice dannoso non invalida automaticamente le sessioni o le transazioni già interessate dall’attacco.
Polymarket ha inoltre annunciato controlli più rigorosi sugli script forniti da soggetti esterni, tra cui impostazioni più restrittive della Content Security Policy, il blocco esplicito delle versioni software, l’isolamento dei componenti e la verifica continua. Una Content Security Policy consente a un sito web di limitare le risorse e gli script che i browser possono caricare o eseguire. Il blocco delle versioni aiuta a impedire l’introduzione automatica di modifiche software impreviste, mentre l’isolamento dei componenti, noto come sandboxing, può ridurre le autorizzazioni concesse agli elementi considerati meno affidabili. Queste misure non sono equivalenti tra loro e la loro efficacia dipende dalla precisione con cui vengono implementate. Utilizzate congiuntamente, possono ridurre la probabilità che un fornitore compromesso ottenga accesso illimitato alle funzioni sensibili di un sito finanziario.
Per gli altri operatori dei mercati di previsione, l’incidente rappresenta un motivo concreto per riconsiderare le aree in cui è consentita l’esecuzione di codice di terze parti. Gli strumenti di monitoraggio e analisi non dovrebbero ricevere automaticamente le stesse autorizzazioni dei componenti responsabili del trading o della gestione dei portafogli. Le operazioni sensibili possono essere protette attraverso procedure di conferma delle transazioni, autorizzazioni limitate a funzioni specifiche, restrizioni sugli importi trasferibili e verifiche aggiuntive quando appropriate. Gli operatori dovrebbero inoltre mantenere inventari aggiornati delle dipendenze esterne, esaminare gli schemi di trading anomali e definire procedure che permettano di disattivare rapidamente i servizi compromessi. Le verifiche periodiche della sicurezza devono comprendere anche i fornitori e le integrazioni eseguite nei browser, anziché concentrarsi esclusivamente sugli smart contract.
Che cosa dovrebbero imparare i trader dall’incidente di ottobre 2026
I singoli utenti non possono controllare completamente le vulnerabilità presenti nei software utilizzati dagli operatori dei mercati di previsione, ma possono adottare precauzioni per ridurre la propria esposizione. I trader dovrebbero utilizzare password uniche, attivare l’autenticazione a più fattori quando disponibile e controllare regolarmente le attività dei propri account. Quando le caratteristiche del servizio lo consentono, separare le criptovalute conservate a lungo termine dai portafogli utilizzati per le negoziazioni frequenti può limitare l’importo esposto a un singolo servizio. Anche le autorizzazioni concesse ai portafogli meritano particolare attenzione, soprattutto quando un’applicazione richiede il permesso di trasferire token. Tuttavia, l’incidente di ottobre dimostra che queste precauzioni non possono garantire una protezione completa quando un codice dannoso opera attraverso una sessione già autenticata.
Chiunque abbia utilizzato Polymarket durante il periodo interessato dovrebbe verificare la propria cronologia delle negoziazioni, i trasferimenti effettuati dai portafogli e lo stato di eventuali rimborsi. La società ha dichiarato che le compensazioni spettanti agli utenti sono state individuate attraverso l’analisi dei registri blockchain e delle operazioni di trading, senza richiedere necessariamente la presentazione di una domanda individuale da parte di ogni cliente coinvolto. Gli utenti che ritengono che le proprie perdite siano state calcolate in modo errato possono consultare le informazioni ufficiali sull’incidente pubblicate all’indirizzo https://status.polymarket.com/ e seguire le istruzioni indicate per richiedere una verifica. È inoltre importante prestare attenzione ai messaggi di rimborso non richiesti, soprattutto quando contengono richieste di frasi di recupero, chiavi private o collegamenti inattesi ai portafogli. Una procedura di risarcimento legittima non dovrebbe mai richiedere la divulgazione della frase segreta di recupero di un portafoglio.
L’attacco subito da Polymarket nell’ottobre 2026 ha dimostrato che la sicurezza di un mercato di previsione basato sulle criptovalute non può essere valutata esclusivamente attraverso l’analisi della tecnologia blockchain. Uno script di monitoraggio delle prestazioni compromesso è stato sufficiente per interferire con sessioni di trading autentiche, provocare perdite per milioni di dollari e interrompere l’accesso a mercati in cui le tempistiche delle operazioni sono fondamentali. La risposta di Polymarket ha compreso la rimozione della dipendenza dannosa, il ripristino delle attività, la reimpostazione delle sessioni e l’organizzazione dei risarcimenti. Tuttavia, l’incidente ha anche evidenziato una responsabilità più ampia che riguarda tutti gli operatori di servizi finanziari online: i fornitori esterni devono essere considerati potenziali fonti di rischio informatico e non componenti automaticamente affidabili. Con l’aumento dei volumi di negoziazione nei mercati di previsione, il controllo di queste dipendenze continuerà a essere essenziale per proteggere gli utenti e mantenere la fiducia nei servizi offerti.