Ataque à Polymarket em outubro de 2026: riscos de segurança de serviços de terceiros nos mercados de previsão
Em 29 de outubro de 2026, a Polymarket sofreu um ciberataque que expôs uma vulnerabilidade importante na segurança dos mercados de previsão baseados em criptomoedas: a dependência de fornecedores externos de software. Os atacantes comprometeram um serviço de monitorização de websites de terceiros e utilizaram código malicioso para interferir com sessões de negociação ativas, vender posições dos utilizadores e transferir fundos das suas carteiras digitais. O incidente obrigou a Polymarket a suspender temporariamente as negociações e provocou perdas diretas de aproximadamente 2,7 milhões de dólares. Até 30 de outubro, a empresa tinha anunciado um programa de reembolso de 3,9 milhões de dólares, destinado a cobrir os fundos roubados e as perdas adicionais relacionadas com as negociações. O ataque demonstrou como um serviço externo aparentemente legítimo pode transformar-se numa porta de entrada para o roubo de ativos financeiros, mesmo sem os atacantes comprometerem diretamente uma blockchain ou obterem as chaves privadas dos utilizadores.
O que aconteceu durante o ciberataque à Polymarket em outubro de 2026?
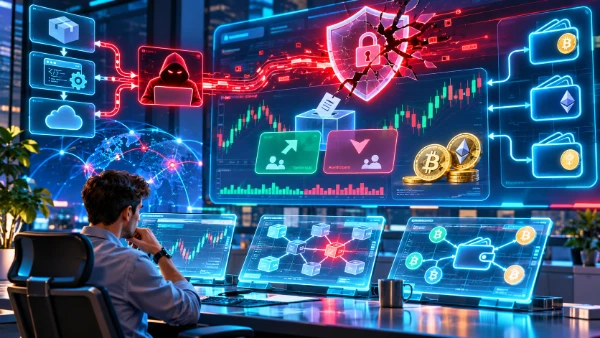
O incidente começou em 29 de outubro, quando a Polymarket detetou atividades não autorizadas relacionadas com as carteiras digitais dos clientes no seu website internacional, Polymarket.com. De acordo com o relatório oficial do incidente publicado pela empresa, a atividade suspeita foi identificada às 17h38 UTC. Posteriormente, vários utilizadores comunicaram alterações inesperadas nas suas contas, incluindo a venda de posições e o desaparecimento de criptomoedas dos respetivos saldos. Os investigadores de segurança determinaram que o ataque teve origem num fornecedor externo de software comprometido, e não numa vulnerabilidade publicamente identificada nos contratos inteligentes subjacentes à Polymarket. Os atacantes tinham conseguido controlar um script normalmente carregado pelo website para monitorizar o seu desempenho.
Segundo informações divulgadas por fontes independentes, o serviço comprometido estava associado à DebugBear, uma empresa britânica especializada na monitorização do desempenho de websites. A sua tecnologia de monitorização da experiência dos utilizadores permite aos responsáveis pelos websites compreender a velocidade de carregamento das páginas e avaliar a experiência dos visitantes. Estas ferramentas recorrem frequentemente a pequenos fragmentos de código JavaScript incorporados nos websites. Neste caso, os atacantes substituíram o código legítimo de monitorização por instruções maliciosas especificamente concebidas para atingir os utilizadores da Polymarket. Como o código afetado era distribuído através de uma dependência externa já existente, os visitantes podiam entrar em contacto com ele enquanto utilizavam o verdadeiro website da Polymarket, sem necessidade de aceder a uma cópia fraudulenta.
A Polymarket respondeu restringindo as atividades de negociação enquanto a sua equipa de segurança investigava a violação. Às 18h05 UTC, o serviço entrou num modo que permitia apenas o cancelamento de ordens, impedindo a realização de novas operações e mantendo a possibilidade de cancelar determinadas ordens existentes. As operações dos sistemas intermediários responsáveis por apoiar o processamento das transações também foram suspensas. A empresa comunicou que tinha identificado e corrigido o problema imediato antes de anunciar a retoma das negociações normais. Os registos oficiais de estado do serviço indicam que a interrupção geral das negociações foi resolvida às 19h05 UTC, aproximadamente uma hora depois da introdução das restrições. Embora a interrupção tenha sido relativamente breve, as suas consequências ultrapassaram a impossibilidade temporária de aceder aos serviços de negociação.
Como o script comprometido permitiu aos atacantes roubar fundos
O ataque ilustra uma vulnerabilidade conhecida como comprometimento da cadeia de fornecimento de software. Em vez de tentarem invadir individualmente as contas de cada utilizador, os atacantes concentraram-se num serviço considerado fiável pelo próprio website. Quando a Polymarket carregava o script de monitorização modificado, as instruções maliciosas podiam funcionar no contexto de uma sessão ativa do navegador. O ataque era particularmente perigoso para os utilizadores que já tinham iniciado sessão no momento em que o código comprometido era executado. As sessões autenticadas existentes proporcionavam aos atacantes uma oportunidade para iniciar ações que, em circunstâncias normais, seriam realizadas pelos legítimos titulares das contas.
A Polymarket explicou que o script malicioso utilizava sessões ativas para vender posições nos mercados de previsão e transferir fundos para fora das carteiras afetadas. Esta distinção é importante porque o incidente não exigiu o roubo confirmado das chaves privadas dos utilizadores nem um comprometimento publicamente demonstrado do mecanismo de consenso da blockchain. Em vez disso, os atacantes exploraram as permissões disponíveis através da interface normal de negociação do website. Consequentemente, um utilizador podia perder dinheiro apesar de estar a aceder ao endereço correto e de já ter concluído os procedimentos de autenticação previstos. A sequência técnica exata e a eventual existência de outras vulnerabilidades envolvidas continuavam a ser objeto de investigação.
Posteriormente, a DebugBear comunicou que os registos do seu sistema de nomes de domínio tinham sido comprometidos através do respetivo fornecedor de registo de domínios. Os registos DNS ajudam a encaminhar o tráfego da Internet para os servidores corretos, e alterações não autorizadas podem permitir que os atacantes redirecionem pedidos destinados a recursos legítimos. A empresa afirmou que a investigação inicial não tinha encontrado indícios de uma intrusão nos seus sistemas internos. Também sugeriu que a atividade parecia ter sido dirigida especificamente a um cliente, embora essa avaliação permanecesse preliminar. Estas informações demonstram como um ataque contra a infraestrutura associada a um fornecedor de software pode afetar os clientes que dependem dos seus serviços.
Perdas financeiras, reembolsos e impacto na segurança dos mercados de previsão
As consequências financeiras tornaram-se mais claras à medida que os analistas de blockchain e a Polymarket examinaram as transações afetadas. As primeiras informações identificaram aproximadamente 2,65 milhões de dólares em movimentos suspeitos de criptomoedas associados ao presumível atacante. Posteriormente, a empresa confirmou cerca de 2,7 milhões de dólares em perdas diretas relacionadas com carteiras digitais comprometidas. As informações de segurança publicadas após o incidente indicaram que 726 carteiras tinham sido afetadas. Estes números descrevem um ataque financeiro direcionado, e não uma falha generalizada de todas as contas da Polymarket. No entanto, também demonstram a rapidez com que um software malicioso pode provocar prejuízos consideráveis quando consegue aceder a sessões de negociação ativas.
Em 30 de outubro, a Polymarket publicou uma atualização na qual apresentou as suas medidas de compensação. A empresa comprometeu-se a disponibilizar aproximadamente 3,9 milhões de dólares para reembolsar os operadores afetados, incluindo os 2,7 milhões de dólares associados aos fundos roubados e mais 1,2 milhões de dólares destinados a cobrir perdas relacionadas com a interrupção das negociações e a venda forçada de posições. Segundo a atualização divulgada, 95% das carteiras afetadas já tinham recebido o reembolso integral até à tarde desse dia. O programa de compensação ultrapassou as simples transferências não autorizadas de fundos, uma vez que o incidente também influenciou os preços e os momentos em que algumas posições dos clientes foram encerradas.
Os mercados de previsão apresentam características financeiras que tornam as interrupções particularmente relevantes. Os participantes negociam contratos associados aos resultados de acontecimentos como eleições, anúncios económicos, competições desportivas e outros eventos cujos resultados podem ser objetivamente determinados. Os preços dos contratos variam à medida que surgem novas informações, e alguns mercados são liquidados pouco depois da conclusão do acontecimento correspondente. Uma suspensão temporária das negociações pode, por isso, impedir os clientes de ajustarem a sua exposição financeira num momento decisivo. Mesmo quando os fundos roubados são devolvidos, os operadores podem ter sofrido prejuízos adicionais por não conseguirem reagir às mudanças das circunstâncias. Isto ajuda a explicar por que motivo a Polymarket incluiu determinadas perdas relacionadas com as negociações no seu programa de compensação.
Porque é que as dependências de terceiros representam riscos para os mercados de previsão?
Os serviços modernos de criptomoedas recorrem frequentemente a ferramentas externas para análise do tráfego dos websites, monitorização do desempenho, autenticação, apoio ao cliente e outras funções operacionais. Estas soluções podem melhorar a fiabilidade e reduzir os custos de desenvolvimento, mas cada dependência adicional cria uma nova relação que exige supervisão de segurança. O ataque de outubro demonstrou que um software aparentemente inofensivo, utilizado apenas para monitorização, pode tornar-se perigoso caso o seu código tenha permissão para funcionar dentro de um website financeiro sensível. Um atacante não precisa necessariamente de aceder aos servidores principais de um serviço de negociação quando um script externo comprometido consegue interagir com sessões autenticadas dos utilizadores.
O incidente também contraria a ideia de que os serviços financeiros baseados em blockchain estão automaticamente protegidos contra todas as formas de ciberataque. Os registos da blockchain podem proporcionar transparência e facilitar o rastreio de transferências não autorizadas, mas não garantem que todas as transações tenham sido iniciadas com o consentimento informado do titular da conta. Um contrato inteligente seguro não consegue determinar, por si só, se uma ação realizada através do navegador teve origem num utilizador legítimo ou num software malicioso que explora uma sessão existente. Consequentemente, a segurança de um mercado de previsão depende de vários elementos interligados, incluindo o website, as permissões das carteiras digitais, os procedimentos de autenticação, os controlos de transações e os fornecedores externos de serviços.
A violação de segurança sofrida pela Polymarket em outubro foi particularmente significativa porque a empresa já tinha enfrentado outro incidente relacionado com terceiros em junho de 2026. Esse ataque anterior também envolveu código malicioso introduzido através de um fornecedor externo e resultou em perdas de criptomoedas estimadas em aproximadamente 3 milhões de dólares. A repetição de incidentes não demonstra que ambos tenham sido executados pelos mesmos indivíduos ou que tenham explorado uma vulnerabilidade técnica idêntica. No entanto, evidencia a dificuldade de controlar os riscos introduzidos por software externo. Para os operadores de mercados de previsão, rever regularmente a segurança dos fornecedores não é suficiente se essas avaliações não forem acompanhadas por restrições técnicas que limitem os recursos aos quais o código externo pode aceder e as operações que pode executar.
Como podem os mercados de previsão reduzir o risco de ataques semelhantes?
Após o incidente de outubro, a Polymarket removeu o script comprometido e eliminou as cópias armazenadas em cache que, de outra forma, poderiam continuar a distribuir instruções maliciosas. A empresa também redefiniu as sessões de início de sessão ativas, obrigando os utilizadores a estabelecer novas ligações autenticadas. Estas medidas responderam ao risco imediato de as sessões comprometidas permanecerem utilizáveis depois da identificação do código malicioso. Além disso, a empresa suspendeu temporariamente as negociações e as operações dos sistemas de processamento intermediário durante a investigação, reduzindo as oportunidades para novas transferências não autorizadas. Estes procedimentos de emergência são importantes porque a remoção de código prejudicial não invalida automaticamente as sessões ou transações já afetadas pelo ataque.
A Polymarket também anunciou controlos mais rigorosos para scripts fornecidos externamente, incluindo configurações mais restritivas da Content Security Policy, fixação explícita de versões, isolamento de componentes e verificação contínua. Uma Content Security Policy permite a um website restringir os recursos e scripts que os navegadores podem carregar ou executar. A fixação de versões ajuda a impedir a introdução automática de alterações inesperadas no software, enquanto o isolamento de componentes pode limitar as permissões concedidas a elementos considerados menos fiáveis. Estas proteções não são equivalentes entre si, e a sua eficácia depende da forma como são implementadas. Em conjunto, podem reduzir a probabilidade de um fornecedor comprometido obter acesso sem restrições a funções sensíveis do website.
Para outros operadores de mercados de previsão, o incidente constitui uma razão concreta para reconsiderar os locais onde a execução de código de terceiros é permitida. As ferramentas de monitorização e análise não devem receber automaticamente o mesmo nível de acesso que os componentes responsáveis pelas negociações ou pela gestão de carteiras digitais. As operações sensíveis podem ser protegidas através de procedimentos de confirmação de transações, permissões limitadas, restrições de valores movimentados e verificações adicionais, sempre que adequadas. Os operadores também devem manter inventários atualizados das dependências externas, investigar padrões de negociação invulgares e estabelecer procedimentos que permitam desativar rapidamente serviços comprometidos. As avaliações regulares de segurança devem incluir fornecedores e integrações executadas nos navegadores, em vez de se concentrarem exclusivamente nos contratos inteligentes.
O que devem os utilizadores aprender com o incidente de outubro de 2026?
Os utilizadores individuais não conseguem controlar totalmente as vulnerabilidades de segurança existentes no software fornecido por um operador de mercados de previsão, mas podem adotar precauções que reduzam a sua exposição. É aconselhável utilizar palavras-passe exclusivas, ativar a autenticação multifator quando disponível e verificar regularmente a atividade das contas. Quando possível, manter as criptomoedas destinadas a armazenamento prolongado separadas das carteiras utilizadas para negociações frequentes pode limitar os valores expostos a um único serviço. As permissões das carteiras também merecem atenção, sobretudo quando determinadas aplicações solicitam autorização para movimentar tokens. Contudo, o incidente de outubro demonstra que estas medidas não garantem proteção absoluta quando um código malicioso atua através de uma sessão já autenticada.
Qualquer pessoa que tenha utilizado a Polymarket durante o período afetado deve verificar o seu histórico de negociações, as transferências realizadas através das carteiras digitais e o estado de eventuais reembolsos. A empresa afirmou que as compensações elegíveis foram identificadas com base nos registos da blockchain e das negociações, sem exigir que todos os clientes afetados apresentassem pedidos individuais. Os utilizadores que considerem que as suas perdas foram calculadas incorretamente podem consultar as informações sobre o incidente publicadas em https://status.polymarket.com/ e seguir as instruções oficiais para solicitar uma revisão. Os titulares das contas devem igualmente desconfiar de mensagens não solicitadas sobre reembolsos, especialmente quando estas exigem frases de recuperação, chaves privadas ou ligações inesperadas a carteiras digitais. Os procedimentos legítimos de compensação nunca devem exigir a divulgação da frase secreta de recuperação de uma carteira.
O ataque à Polymarket em outubro de 2026 demonstrou que a segurança de um mercado de previsão baseado em criptomoedas não pode ser avaliada exclusivamente através da sua tecnologia blockchain. Um script de monitorização de desempenho comprometido foi suficiente para interferir com sessões legítimas de negociação, provocar perdas de milhões de dólares e interromper o acesso a mercados particularmente sensíveis ao tempo. A resposta da Polymarket incluiu a remoção da dependência maliciosa, o restabelecimento das operações, a redefinição das sessões e a organização de compensações financeiras. No entanto, o incidente também expôs uma responsabilidade mais ampla dos operadores de serviços financeiros online: os serviços externos devem ser tratados como potenciais fontes de risco de segurança, e não como componentes automaticamente fiáveis. À medida que os mercados de previsão continuarem a movimentar volumes significativos de negociação, o controlo destas dependências continuará a ser essencial para proteger os utilizadores e preservar a confiança no funcionamento destes serviços.